
Obsah článku
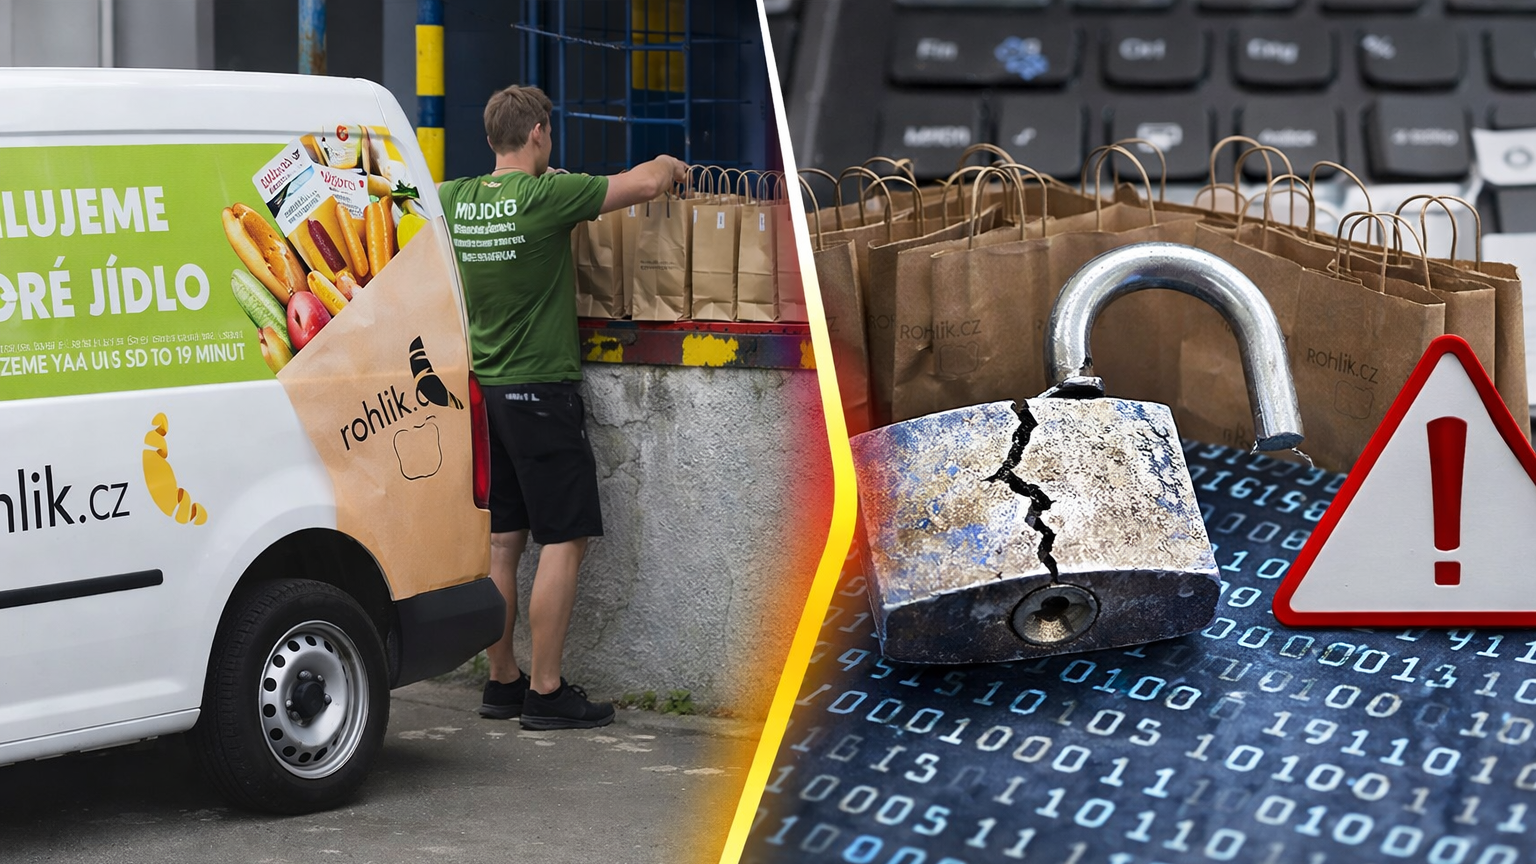
Zákazníkům internetového supermarketu Rohlík.cz začaly v neděli 11. října chodit e-maily s nepříjemnou zprávou: někdo se neoprávněně dostal do interního nástroje zákaznické podpory a stáhl z něj osobní data. Ukradeny byly jména, e-mailové adresy, v části případů i telefonní čísla a celé přepisy komunikace se zákaznickým centrem. Přihlašovací ani platební systémy zasaženy nebyly – ale to na nepříjemnosti situace mnoho nemění.
Co konkrétně uniklo a za jak dlouhé období
Útočník se zmocnil dat z několika měsíců komunikace. Chaty se zákaznickou podporou a virtuálním asistentem jsou ohroženy za období od 1. dubna do 5. října letošního roku. Přepisy telefonních hovorů – včetně samotných telefonních čísel – unikly za dobu od 28. dubna do 5. října. E-maily zaslané zákazníky pak za kratší úsek: od 28. června do 22. září.
Kromě toho mohly uniknout i doručovací adresy nebo čísla objednávek, pokud je zákazníci v komunikaci sami zmínili. Rohlík v dopise upozornil i na to, že data zahrnují přehled zboží, které zákazníci v poslední době přidali do košíku nebo z něj odebrali, a stručné poznámky, které si z hovorů ukládal virtuální asistent.
Jak k útoku došlo a co Rohlík udělal
Hackeři napadli nástroj zákaznické podpory – ne samotný e-shop ani platební systém. Jakmile společnost průnik odhalila, přístup útočníka okamžitě zablokovala a chybu opravila. Incident byl v souladu se zákonem nahlášen Národnímu úřadu pro kybernetickou a informační bezpečnost (NÚKIB) i Úřadu pro ochranu osobních údajů.
Retail CEO Rohlik Group Erwin Brunner k tomu uvedl: „Incident bereme velmi vážně a děláme vše pro to, abychom objasnili jeho okolnosti a zabránili opakování.“ Mluvčí Ondřej Obergruber potvrdil, že firma přijala další bezpečnostní opatření zaměřená na prevenci podobných sofistikovaných útoků.
Kolik zákazníků bylo přesně zasaženo, společnost dosud nezveřejnila a na dotazy v tomto ohledu konkrétně neodpověděla.
Zákazníci, kteří prozradili heslo nebo údaje o kartě, jsou ve větším ohrožení
Část zákazníků kontaktoval Rohlík přímo – jde o ty, kteří při komunikaci se zákaznickou podporou sami napsali své heslo nebo údaje o platební kartě. Pokud jste to někdy udělali, doporučuje firma okamžitě heslo změnit – a to na všech místech, kde stejné heslo používáte. Čím dřív, tím líp.
Jak vás mohou podvodníci kontaktovat a na co si dát pozor
Uniklá data jsou ideální surovina pro takzvané phishingové útoky. Podvodníci mohou zavolat nebo poslat zprávu, ve které se budou vydávat za Rohlík – a aby zpráva působila důvěryhodně, zmíní zboží, které jste skutečně nedávno nakupovali. Rohlík proto zákazníky výslovně varuje: nikdy po vás nebude chtít heslo ani číslo platební karty.
Platební odkaz nebo instrukce k bankovnímu převodu vám firma pošle jedině tehdy, když jste si to předem dohodli. Pokud vám přijde nečekaný odkaz v e-mailu nebo SMS – neklikejte na něj a nevyplňujte žádné údaje, i kdyby zpráva vypadala jako od Rohlíku.
Co máte udělat teď
Pokud jste zákazníkem Rohlíku, projděte e-mail od firmy, který vám mohl přijít v neděli. Doporučené kroky jsou tyto:
- Změňte heslo k účtu na Rohlíku – a kdekoliv jinde, kde používáte stejné heslo.
- Neklikejte na žádné nečekané odkazy v e-mailech nebo SMS, které se tváří jako Rohlík.
- Pokud vás někdo telefonicky žádá o platbu mimo web nebo aplikaci Rohlíku, zavěste.
- V případě nejasností kontaktujte zákaznickou podporu na bezplatném čísle 800 730 740 nebo e-mailem [email protected].
- S dotazy k ochraně osobních údajů se obraťte přímo na pověřence: [email protected].
Přihlášení a platby zůstaly nedotčeny
Dobrá zpráva je, že útočník se nedostal k přihlašovacím systémům ani k platebním údajům uloženým v aplikaci. E-shop i mobilní aplikace fungují bez omezení. Riziko tedy nespočívá v tom, že by vám někdo mohl vybrat účet přímo přes Rohlík – ale v tom, že uniklé informace mohou podvodníci použít k přesvědčivému podvodu jinde.
Právě proto je změna hesla a zvýšená opatrnost vůči nevyžádaným zprávám v tuto chvíli nejdůležitější věc, kterou můžete udělat.